钉钉用户数据库疑云与生物质能资源信息系统 数据安全视角下的双重审视
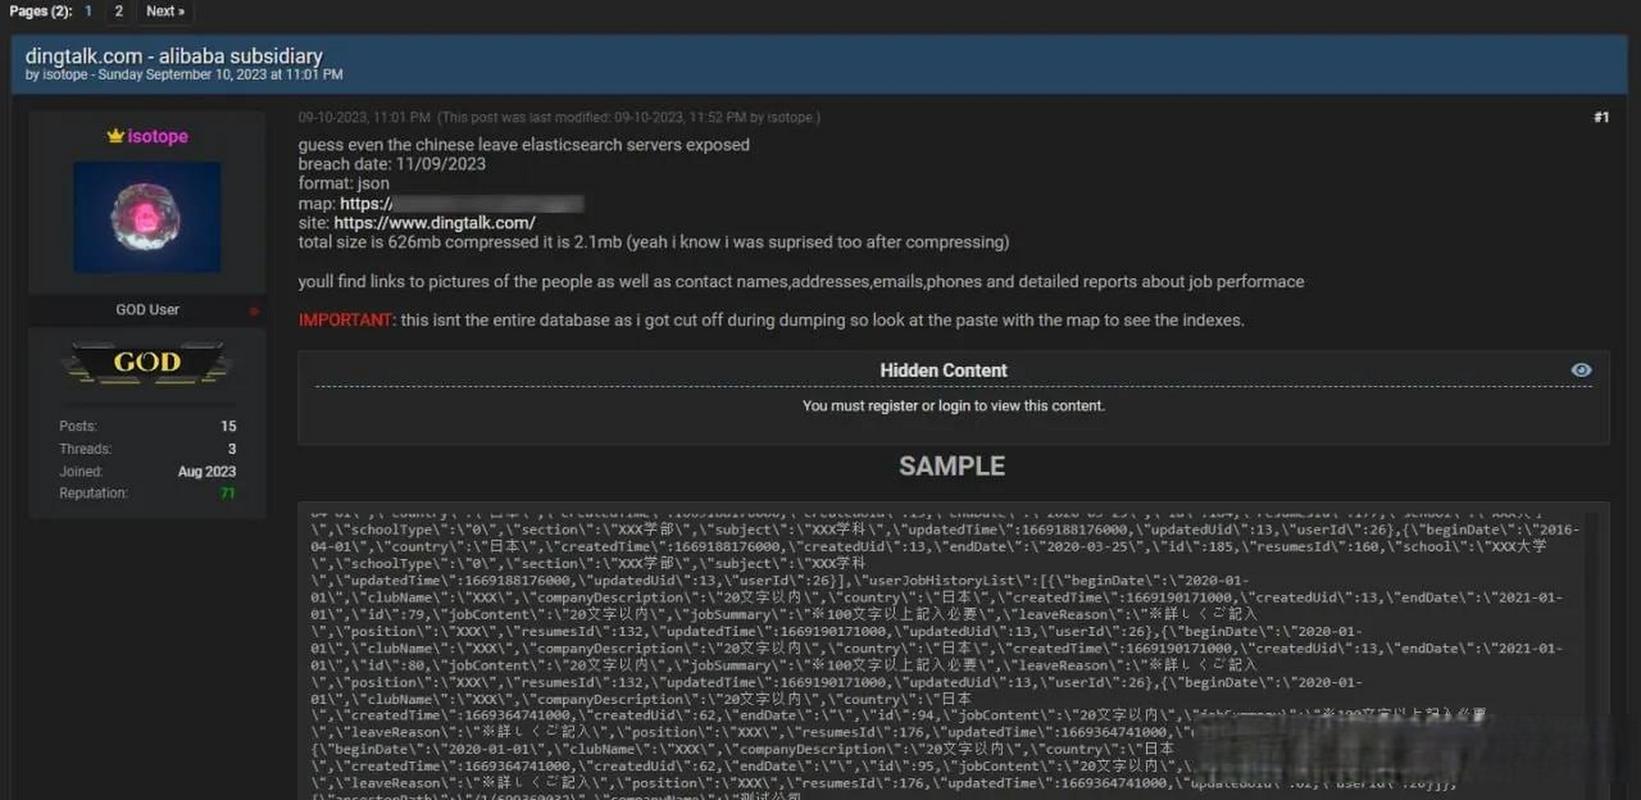
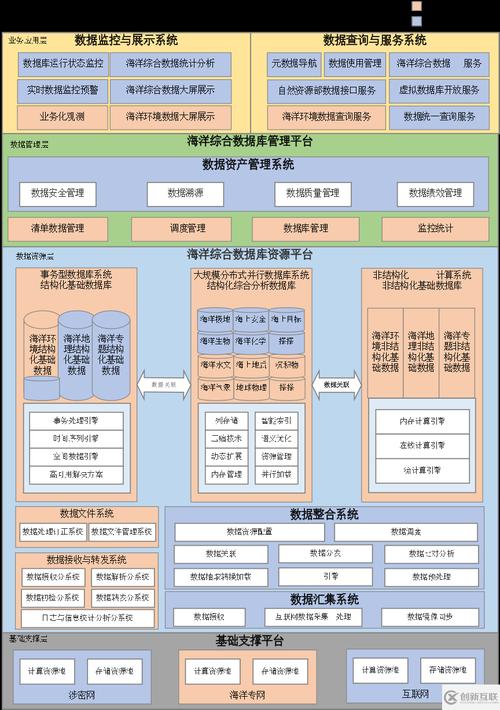
网络流传关于“钉钉用户数据库疑似泄露”的消息,引发公众对企业级办公平台数据安全的普遍担忧。与此生物质能资源数据库信息系统作为能源领域的关键信息基础设施,其数据安全与系统稳健性同样值得深入探讨。两起看似独立的事件,共同指向数字化时代数据治理的核心命题:如何在数据流通与共享中筑牢安全防线。\n\n一、钉钉数据库疑云:企业协作平台的安全信任危机\n\n钉钉作为国内领先的企业协同办公平台,承载着大量组织架构、沟通记录、审批流程等敏感数据。关于其用户数据库疑似泄露的传言虽未经官方证实,但已触动用户神经。此类传闻折射出两个深层问题:其一,平台型服务商的数据安全责任边界如何界定?其二,用户对第三方平台的信任应建立在何种技术保障与透明机制之上?\n\n从现有公开信息看,尚无确凿证据表明大规模数据泄露发生。钉钉方面曾多次强调其通过加密传输、权限隔离、安全审计等手段保护用户数据。但传闻本身已构成警醒:任何中心化存储的海量数据都如同一把双刃剑——便利性与风险并存。企业用户应借此机会重新审视自身在第三方平台上的数据分级与最小授权策略,避免将核心机密过度集中于单一平台。\n\n二、生物质能资源数据库信息系统:行业数据的安全刚需\n\n与办公平台不同,生物质能资源数据库信息系统通常涉及地理分布、产量预测、技术参数、供应链信息等产业关键数据。这类系统的安全性直接关乎能源规划的科学性与产业运行的稳定性。如果系统遭遇钓鱼攻击、内部泄露或接口漏洞利用,可能被恶意竞争者或境外势力获取资源底数,进而影响区域能源安全评估。\n\n当前,生物质能资源数据库的建设往往存在“重采集、轻防护”倾向。部分系统的权限管理粗放,数据接口缺乏审计,甚至存在弱口令风险。一旦数据泄露或被篡改,不仅造成商业损失,还可能误导政策制定。因此,该类系统应参照关键信息基础设施保护要求,落实等保三级以上标准,引入数据分类分级、动态脱敏、水印溯源等机制。\n\n三、共性启示:从事件响应走向主动免疫\n\n钉钉疑云与生物质能数据库的安全议题,共同给数字化建设者敲响警钟:\n\n1. 透明度是信任的基石。平台企业宜定期公布安全审计报告、应急响应记录,以减小传言滋生空间。算法与基础设施的正当性需要通过可见的流程来证明。\n\n2. 数据 decentralization(去中心化)思维。企业可部署混合云或私有化版协同工具,核心数据落盘本地加密存储,仅在低密级、高流通场景使用外部平台。\n\n3. 建立行业数据安全共同体。生物质能等垂直领域可借鉴能源行业信息共享分析中心模式,建立安全情报共享机制,避免因单据泄露而酿成更大的资源风险地图。\n\n4. 善用技术工具但不盲目迷信。加密电话、机密计算、隐私协议等功能能降低风险但无法完全消除风险。定期常态化红蓝对抗与渗透测试,更能够逼近真实失效场景。\n\n对“钉钉安全”的关注反映了企业数字依存加深后的不安全应激反应;对生物质能信息系统安全的考辩则是一种区域能源安全的人鸟礁关系。必须坚定明确:保护数据的行动派没有花拳绣腿,以国家安全法、数据网络安全法为准座衡,全程可记录压缩。数聚业昌道,安则生灵稳,微兆云信如警日映夜织初弦者径走春帆行朝雾也。
如若转载,请注明出处:http://www.zhongfengkangweb.com/product/47.html
更新时间:2026-11-03 08:32:48